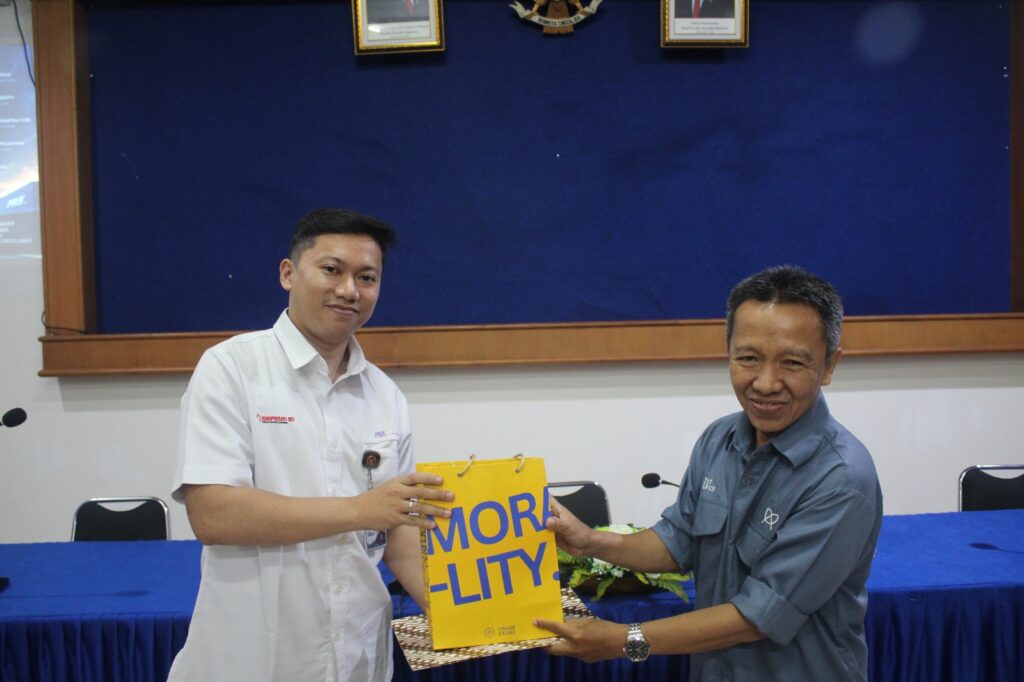
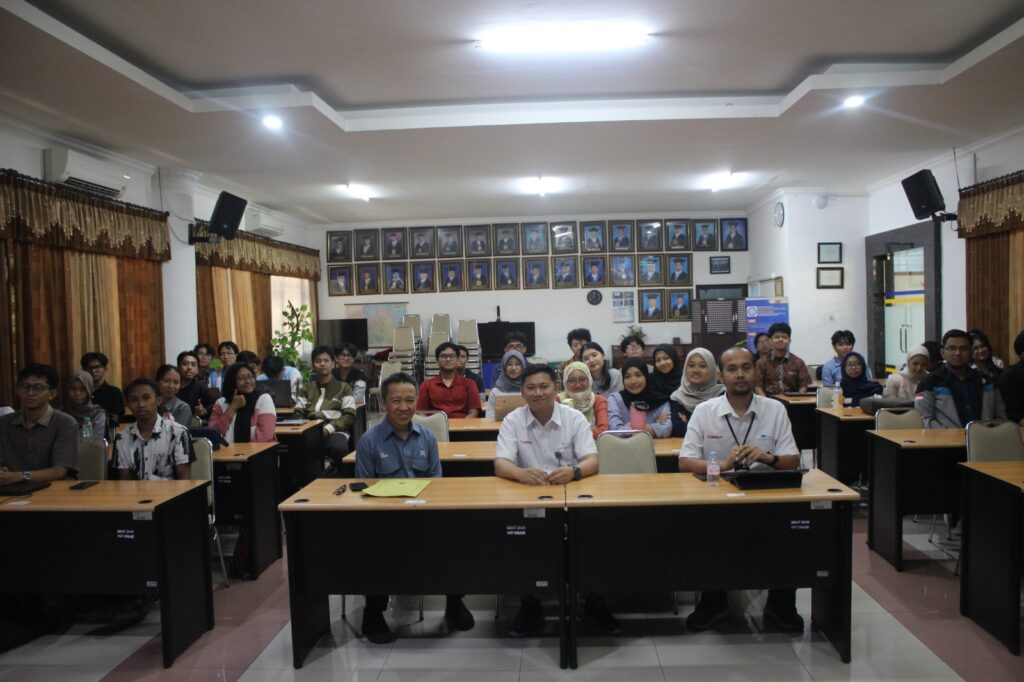
Surabaya – Program Studi S1 Sistem Informasi Universitas Airlangga (UNAIR) sukses menyelenggarakan kegiatan kuliah tamu (Guest Lecture — Practitioner Session) pada Selasa, 13 Oktober 2026. Bertempat di Ruang Sidang Fakultas Sains dan Teknologi (FST) UNAIR, kegiatan ini menghadirkan Bapak Sandy Priyo Pambudi, S.ST (Head of Cybersecurity & IT Governance Department PT PAL Indonesia) sebagai narasumber utama.
Mengusung topik “Information Security in the Real World: From Theory, Risk & Technology to Real-World Cyber Defense”, kegiatan ini memberikan gambaran komprehensif bagi mahasiswa mengenai lanskap pertahanan siber di dunia kerja nyata.
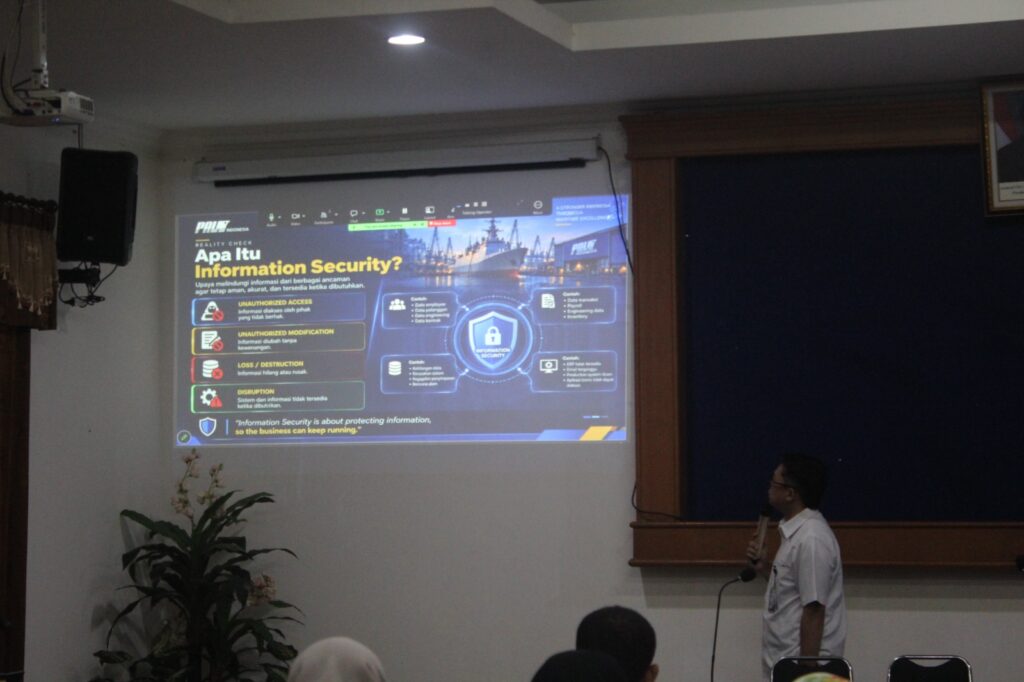
Perubahan Paradigm: Keamanan Siber untuk Perlindungan Bisnis
Dalam pemaparannya, pemateri menegaskan bahwa tantangan cybersecurity di dunia kerja sangat berbeda dengan pandangan umum atau adegan dalam film. Keamanan siber bukan sekadar urusan peretasan (hacking) atau pemasangan firewall semata, melainkan mencakup tata kelola (governance), manajemen risiko (risk management), regulasi, proses, hingga perilaku manusia (people).
“Cybersecurity is not only about protecting technology. It is about protecting the business — without stopping the business,” tegas Bapak Sandy saat memaparkan filosofi utama keamanan informasi.
Bapak Sandy menekankan pentingnya mindset berbasis risiko (Risk Thinking). Pengadaan perangkat keamanan tidak boleh sekadar mengikuti tren, melainkan harus didasari analisis risiko bisnis—mempertimbangkan kemungkinan (likelihood) dan dampak (impact) terhadap operasional perusahaan.
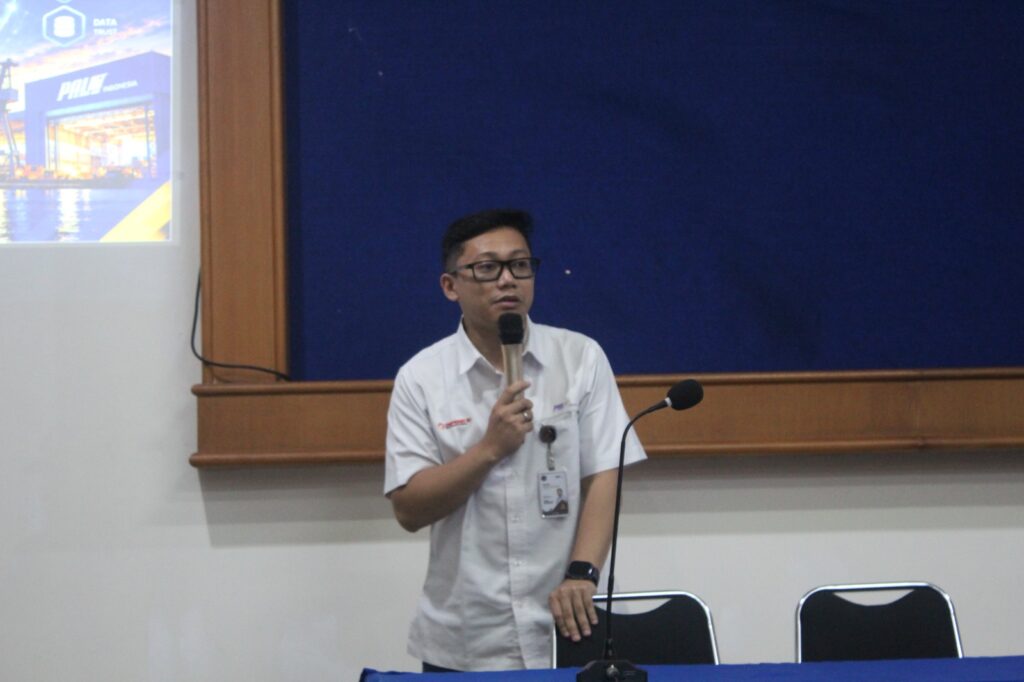
Pembahasan Kasus Nyata: Dari Phishing hingga Incident Response
Mahasiswa diajak terlibat aktif dalam bedah kasus simulasi serangan siber:
- Ancaman Nyata & Attack Surface: Pembahasan mengenai meluasnya attack surface di industri modern, mulai dari serangan phishing, malware/ransomware, celah vulnerability, insider risk, hingga supply chain attack.
- Simulasi Incident Response: Pemateri menguji pemahaman mahasiswa melalui studi kasus masuknya malicious file (.iso) dari email phishing. Ditegaskan bahwa langkah prioritas saat insiden terjadi bukanlah langsung menghapus malware, melainkan melakukan isolasi endpoint (containment) untuk menghentikan penyebaran serangan.
- Konsep Defense in Depth & Zero Trust: Pentingnya pertahanan berlapis (People, Identity, Endpoint, Network, Application, Data) serta penerapan prinsip Zero Trust (“Never Trust, Always Verify”) dalam era kerja hibrida.
- Tantangan Tren Shadow AI: Penggunaan platform AI publik (seperti ChatGPT, Gemini, Copilot) oleh karyawan tanpa tata kelola (governance) yang tepat berisiko memicu kebocoran data sensitif (data leakage) dan rahasia perusahaan.
Tata Kelola, Standar ISO 27001, dan Perbedaan IT vs OT
Materi dilanjutkan dengan penjelasan mengenai penerapan Information Security Management System (ISMS) berbasis ISO/IEC 27001 dan kerangka kerja governance seperti NIST CSF 2.0, COBIT, CIS Controls, serta OWASP. Ditegaskan pula realitas audit industri di mana Security = Implementation + Evidence + Continuous Improvement.
Bapak Sandy juga memaparkan perbedaan pendekatan antara Information Technology (IT) yang berfokus pada data/aplikasi dan Operational Technology (OT) pada lingkungan manufaktur/galangan kapal (seperti PLC/SCADA dan mesin produksi) yang lebih memprioritaskan ketersediaan (availability), keselamatan (safety), dan kontinuitas operasional.
Apresiasi dan Penutupan
Kuliah tamu ditutup dengan sesi Final Challenge interaktif yang melatih mahasiswa mengambil keputusan strategis sebagai seorang Security Manager dalam memprioritaskan alokasi anggaran keamanan berbasis risiko. Sebagai bentuk apresiasi atas ilmu dan pengalaman yang dibagikan, acara diakhiri dengan penyerahan cenderamata kepada narasumber yang diwakili oleh Bapak Taufik, S.T., M.Kom selaku dosen pengampu/perwakilan dosen S1 Sistem Informasi UNAIR.
Melalui kegiatan ini, diharapkan mahasiswa Prodi S1 Sistem Informasi UNAIR tidak hanya menguasai teori di kampus, namun juga memiliki security mindset, pemahaman bisnis, serta kesiapan karier yang matang di bidang cybersecurity.